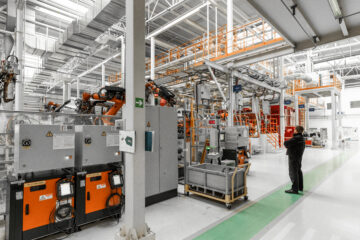
Nella notte tra domenica (11 ottobre) e lunedì (12 ottobre), hacker hanno preso di mira i sistemi di refrigerazione connessi di centinaia di supermercati francesi, portando per diverse ore la temperatura di frigoriferi e congelatori fino a 50°C. L’attacco ha colpito circa 150 punti vendita Intermarché, quasi cento punti vendita Cooperative U e, secondo quanto riferito, anche altri esercizi, tra cui alcuni punti vendita Leclerc e Carrefour.
Le scorte di prodotti freschi e surgelati sono andate perdute; i negozi interessati hanno dovuto smaltire la merce, mentre la società madre di Intermarché ha stimato perdite a livello nazionale nell’ordine di decine di milioni di euro in un solo giorno.
La Procura di Parigi ha aperto un’indagine sull’incidente su larga scala che ha coinvolto i frigoriferi connessi e che, in alcuni casi, ha provocato anche incendi. I sistemi interessati utilizzavano controller per la refrigerazione prodotti da Danfoss, alcuni dei quali dotati di firmware non aggiornati.
L’editorialista Cyprien Ronze-Spilliaert ha scritto su X: “Immaginate: in tempo di guerra, un nemico scatena una grave crisi alimentare in Francia senza lanciare un solo missile. Questo scenario non è affatto fantasioso. Oggi sono i supermercati. Domani potrebbero essere le piattaforme logistiche, i magazzini frigoriferi o intere reti di distribuzione. Un attacco coordinato contro queste infrastrutture potrebbe interrompere l’approvvigionamento alimentare di intere regioni. La sicurezza alimentare è anche una questione di sicurezza nazionale. Le aziende non possono aspettarsi tutto dallo Stato: devono investire massicciamente nella propria sicurezza informatica”.
L’incidente mette in evidenza i rischi sempre maggiori legati all’uso quotidiano di dispositivi connessi. Recenti inchieste hanno documentato come le telecamere di videosorveglianza collegate a Internet siano state trasformate in strumenti di guerra nel conflitto tra Russia e Ucraina: le forze russe e i servizi di intelligence hanno hackerato telecamere installate in abitazioni e strade a Kyiv e in altre località per monitorare le difese aeree, le infrastrutture critiche e i movimenti delle truppe, così da pianificare e correggere gli attacchi missilistici e con droni.
Dall’inizio dell’invasione su vasta scala, il servizio di sicurezza ucraino ha individuato e messo in sicurezza, riconfigurato o bloccato circa 40.000 telecamere di questo tipo. La stessa tattica funziona anche in senso inverso: hacker legati all’Ucraina, tra cui il gruppo Team OneFist, hanno compromesso telecamere nella Crimea occupata, compresa Sebastopoli, per monitorare aerei e navi russe e individuare una base aerea precedentemente sconosciuta. Le informazioni raccolte sono state successivamente utilizzate in attacchi che hanno danneggiato velivoli e sistemi di difesa aerea.
Anche i servizi di intelligence olandesi e di altri Paesi europei hanno lanciato l’allarme riguardo a sistematici tentativi russi di hackerare telecamere in tutta Europa per monitorare le spedizioni di armi e i movimenti del personale. Quello che nasce come un dispositivo IoT destinato a consumatori o attività commerciali può, una volta compromesso, fornire dati di puntamento in tempo reale o consentire di provocare danni fisici ben oltre la sua funzione originaria.
Le preoccupazioni sono particolarmente forti per quanto riguarda l’ampio utilizzo di sistemi di videosorveglianza prodotti in Cina, compresi quelli realizzati da aziende come Hikvision e Dahua. I governi occidentali hanno ripetutamente segnalato questi dispositivi come un rischio per la sicurezza nazionale, facendo riferimento alle leggi cinesi in materia di intelligence nazionale, che possono obbligare le aziende a collaborare con i servizi di intelligence di Pechino, alle vulnerabilità tecniche documentate che consentono l’accesso remoto o l’estrazione di dati e alle connessioni predefinite ai server dei produttori in Cina.
Gli Stati Uniti hanno vietato alle agenzie federali di acquistare apparecchiature di queste aziende, mentre il Regno Unito ha ordinato la rimozione di tali telecamere dai siti governativi sensibili. Misure analoghe sono state adottate anche in Australia e in altri Paesi. I critici avvertono che il basso costo e la diffusione capillare di questi sistemi – installati nelle abitazioni, nelle aziende, nelle infrastrutture critiche e negli spazi pubblici – creano un’infrastruttura di sorveglianza già pronta che potrebbe essere sfruttata per attività di spionaggio, per la mappatura delle reti o per la raccolta di informazioni in tempo reale, sia attraverso backdoor intenzionali, sia mediante la collaborazione obbligata dei produttori, sia semplicemente sfruttando falle nella sicurezza.
Nel contesto dei conflitti moderni, la stessa categoria di telecamere connesse a Internet ha già dimostrato di poter essere hackerata per scopi militari, aumentando i rischi legati alla dipendenza da apparecchiature il cui design, firmware e catena di approvvigionamento rimangono sotto l’influenza di uno Stato autoritario.
Tradotto da Cesare Ceccato. Articolo originale pubblicato su EUAlive disponibile qui.